Desarrollo seguro con IA
Programar con Claude Code o Copilot sin abrir agujeros de seguridad en vuestro código.
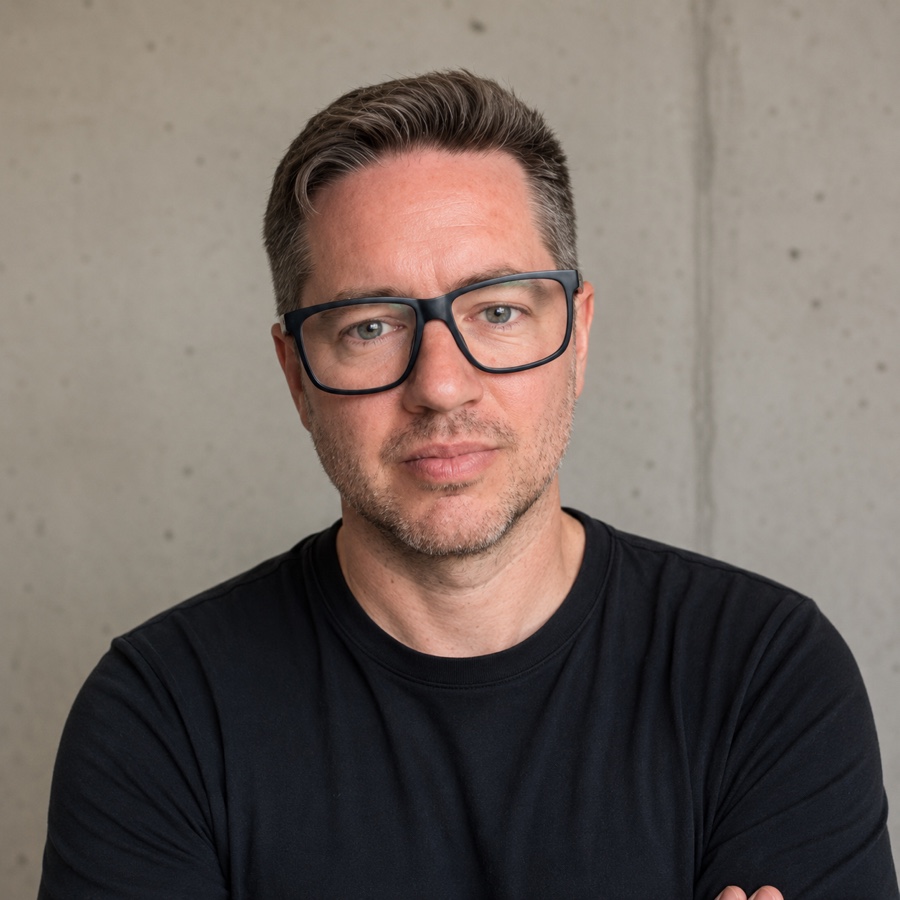
Soy Daniel Alfocea, conocido durante años como cr0hn
Trabajo con equipos que ya programan con IA y quieren seguir haciéndolo sin abrir puertas. Formo a tu equipo sobre su propio código, y si el sistema ya está en marcha, entro a buscar por dónde se rompe antes de que lo encuentre otro.
Workshop de un día, presencial u online, de 5 a 8 horas según el equipo, o programa completo de seis semanas.



Programar con Claude Code o Copilot sin abrir agujeros de seguridad en vuestro código.
Para tu equipo
Workshops de un día y programas de seis semanas en desarrollo seguro, desarrollo seguro con IA y productividad con IA. Sobre vuestro propio código.
Ver la formación →Para ti
Arquitectura, seguridad, equipos, carrera y uso de la IA: cómo decido en tecnología cuando no tengo toda la información.
Ver la mentoría →Empecé rompiendo sistemas. Luego escribí herramientas para no tener que romperlos a mano cada vez. Algunas, como GoLismero, Plecost y Dockerscan, se usan en equipos de seguridad de todo el mundo. Otras las usan equipos que nunca sabrán mi nombre.
Una vez encontré, abiertos en internet, los historiales médicos de millones de personas. Su dueño creía que aquello estaba cerrado. Les escribí. Se ahorraron una multa de las que duelen. No me dieron las gracias, y no lo hice por eso.
Un proceso que tardaba ocho horas se quedó en un décimo de segundo. Misma máquina, mismo código. Solo miré dónde se iba el tiempo. Es lo que hago siempre: encontrar dónde se gasta el tiempo, dónde petará bajo presión y por dónde te van a entrar.
Di una charla y varias empresas revisaron sus sistemas al día siguiente. Algunas encontraron puertas abiertas que llevaban meses dentro. Eso mismo quiero que te pase a ti, solo que antes de que entre nadie.
He estado dentro de Banco Santander, de BBVA, de buena parte del IBEX 35 y de empresas en Estados Unidos, India y Reino Unido. No de visita: dentro, con el sistema en marcha. En Santander fui Principal Engineer del departamento de IA durante la puesta en marcha del área. El banco tiene 185.000 empleados y a OpenAI de socio; lo mío era que aquello funcionara por dentro. En BBVA fui Tech Lead de ciberseguridad. En 42Crunch, en Reino Unido, fui responsable de uno de sus productos de seguridad de APIs.
Fundé Navaja Negra y OWASP Madrid porque en España hacían falta sitios donde hablar de seguridad sin postureo. He presentado investigación en RSA Conference y en OWASP AppSec EU, y he sido ponente habitual de RootedCON. El Instituto Nacional de Ciberseguridad (INCIBE) me ha llamado varias veces como juez de sus concursos. Con Alfonso Muñoz escribí MCP Seguro. Guía práctica para desarrolladores, arquitectos software y tech leads.
Ahora trabajo por mi cuenta. Formo equipos y entro cuando el problema ya no se resuelve con otra reunión. Y cada día mando un email con una cosa que he visto romperse, para que no se te rompa a ti.
La versión larga está en Sobre mí.
Apúntate a la newsletter. Cada día te mando una cosa que he visto romperse, y cuando tu equipo esté listo ya sabrás cómo trabajo.