Proyecto
Dockerscan
Escáner de seguridad para contenedores Docker. Busca vulnerabilidades, analiza configuraciones y detecta fugas de secretos. +1.400 estrellas.
Código abierto
He publicado más de cien herramientas de código abierto a lo largo de los años.
Aquí pongo solo unas pocas, las que más se usan: seguridad, APIs y rendimiento.
Proyecto
Escáner de seguridad para contenedores Docker. Busca vulnerabilidades, analiza configuraciones y detecta fugas de secretos. +1.400 estrellas.
Proyecto
Gestor de tareas distribuidas para Python Asyncio. Procesa eventos en tiempo real y escala en horizontal. Una alternativa a Celery con menos lastre. +400 estrellas.
Proyecto
Escáner de seguridad para WordPress: núcleo, plugins y temas contrastados contra una base de CVE local que se actualiza a diario. No necesita API key ni envía datos a terceros. +380 estrellas.
Proyecto
Colección de payloads para pentesting de bases NoSQL (MongoDB, Cassandra, CouchDB, Redis). Usada en bug bounties con hallazgos críticos de hasta 50.000 $. +370 estrellas.
Proyecto
Escáner de buckets S3 mal configurados. Evita fugas de datos y multas GDPR millonarias. Encuentra información médica, backups y datos confidenciales expuestos. +230 estrellas.
Proyecto
Documentación OpenAPI/Swagger automática para APIs aiohttp. Reduce el tiempo de documentación en un 90%. Usado en APIs con millones de peticiones diarias. +180 estrellas.
Proyecto
Herramienta de pentesting para colas de mensajes (RabbitMQ, Redis, Kafka). Detecta configuraciones inseguras e inyección de mensajes maliciosos. +150 estrellas.
Proyecto
Análisis estático de seguridad para Dockerfiles, en segundos. Detecta secretos hardcodeados, privilegios excesivos y software desactualizado antes del build. Se integra en CI/CD. +95 estrellas.
Proyecto
Tienda web en NodeJS con vulnerabilidades reales en el código, no simuladas, para medir analizadores de seguridad y practicar pentesting. OWASP Top 10. 480 estrellas.
Proyecto
Caché para servidores aiohttp
Proyecto
Convierte los informes XML de OpenVAS en informes profesionales
Proyecto
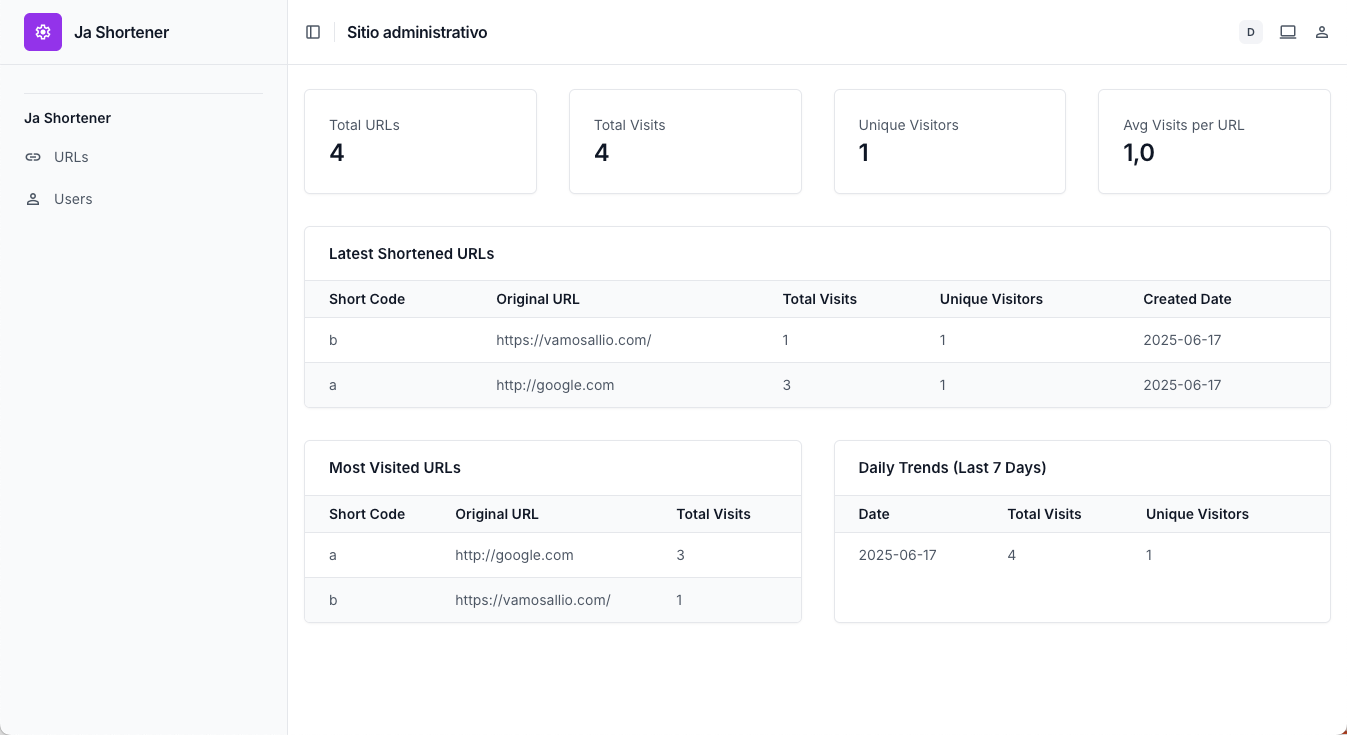
Acortador de URLs propio y autoalojado, sin dependencias externas. Ligero, rápido, fácil de desplegar. 43 estrellas.
Proyecto
Herramienta anti-hacking para Redis. Detecta y bloquea ataques contra instancias Redis expuestas. 31 estrellas.
Proyecto
Panel de logs en tiempo real que se levanta con un docker run: filtros, búsqueda, agrupación y PWA para el móvil. Para quien no necesita Kibana. 26 estrellas.
Proyecto
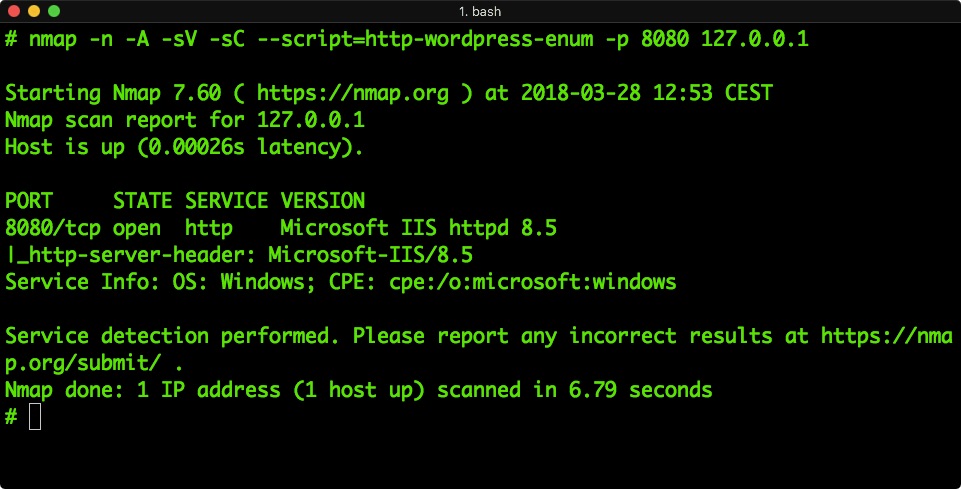
Configuración Docker anti-hacking para WordPress. Hardening automatizado con nmap, wpscan y plecost. 13 estrellas.
Proyecto
Lightweight API Specification for Intelligent Systems. Gasta un 85% menos de tokens en LLMs que OpenAPI. Con paper publicado en arXiv. 12 estrellas.
Proyecto
Configuración segura de Nginx para WordPress en Docker. Herramientas anti-hacking desplegadas automáticamente. 12 estrellas.
Proyecto
Backup en tiempo real de datos Redis a S3. Usa asyncio para no impactar el rendimiento. 11 estrellas.