
Amazon
MCP Seguro
Guía práctica para quien construye servidores MCP en producción. Código, autenticación, permisos y lo que casi nadie hace bien.
Libros, charlas, investigación
Aquí está lo que he escrito, contado y publicado.
Pongo los libros primero, luego las charlas y al final la investigación.
Amazon
Guía práctica para quien construye servidores MCP en producción. Código, autenticación, permisos y lo que casi nadie hace bien.

Amazon
La mitad de las organizaciones no sabe cuántas APIs tiene desplegadas. Cómo detectar y gestionar las que nadie documentó, con herramientas open source y de bajo coste. Para tech leads y arquitectos hartos de descubrir APIs sorpresa en producción.

ePub
Cómo se construye y manipula un paquete IPv4 a mano. Para quien quiere entender el protocolo. Recetas no trae.
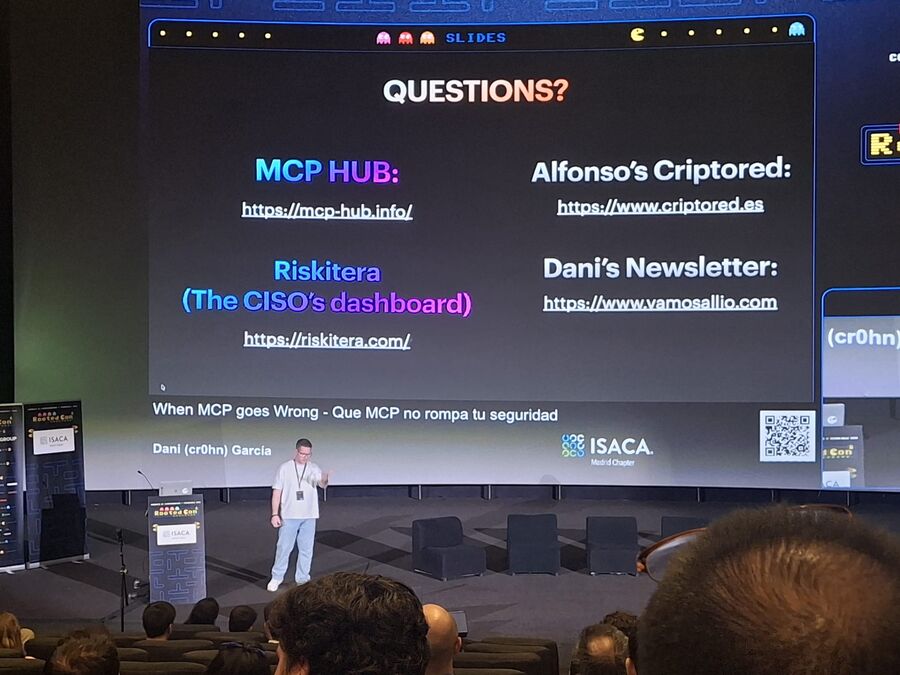
RootedCON
2026
Seguridad en Model Context Protocol (MCP): cómo los errores de diseño y de implementación pueden comprometer la infraestructura de una organización. Con Alfonso Muñoz
RootedCON
2026
Una arquitectura práctica de seguridad para MCP en empresa y lo que hemos aprendido para que no la comprometan. Con Alfonso Muñoz
RootedCON
2025
Técnicas de privacidad, censura, anonimato y criptografía robusta. Con el Dr. Alfonso Muñoz
Navaja Negra
Técnicas para proteger código fuente Python al publicarlo, desde las más sencillas hasta compilar un intérprete Python propio
Navaja Negra
Técnicas para proteger código Python, desde los métodos básicos hasta crear intérpretes de Python a medida
PyConES
Lo que he aprendido usando Python Asyncio en producción, procesando millones de eventos al día: lo bueno, lo malo y lo feo
RSA Conference
Cómo repartir la responsabilidad de la seguridad de aplicaciones por toda la organización, y no dejarla solo en el equipo de seguridad
OWASP Madrid
Charla técnica sobre seguridad en aplicaciones web en el primer meetup del capítulo de OWASP Madrid
RootedCON
Presento el concepto de Broker Injection y Enteletaor, una herramienta para inyectar, extraer y modificar información de brokers como Redis, RabbitMQ o ZeroMQ
Cybercamp
Workshop técnico para construir herramientas de seguridad con Python, desde scripts básicos hasta herramientas profesionales
Codemotion
Cómo los DevOps están creando vectores de ataque nuevos y vulnerabilidades que luego nos toca arreglar a los auditores de seguridad
Investigación
2026
Un formato nuevo para describir APIs pensado para LLMs. Gasta un 85.5% menos de tokens que OpenAPI YAML y un 88.6% menos que OpenAPI JSON, probado con APIs de GitHub, Twilio y DigitalOcean.
Leer el paper →
Investigación
2026
Ataque DoS de poco ancho de banda contra APIs HTTP que aceptan cuerpos JSON. El atacante abre una conexión HTTP/1.1 chunked y envía un prefijo JSON válido a un byte por segundo, bloqueando el parser. 90% de los 41 targets evaluados son vulnerables con configuración por defecto.
Leer el paper →