Conferencias
Charlas
He dado charlas por medio mundo sobre seguridad, desarrollo e IA.
Fundé Navaja Negra y el capítulo de OWASP Madrid. Estas son las que más se recuerdan.
RootedCON
2026
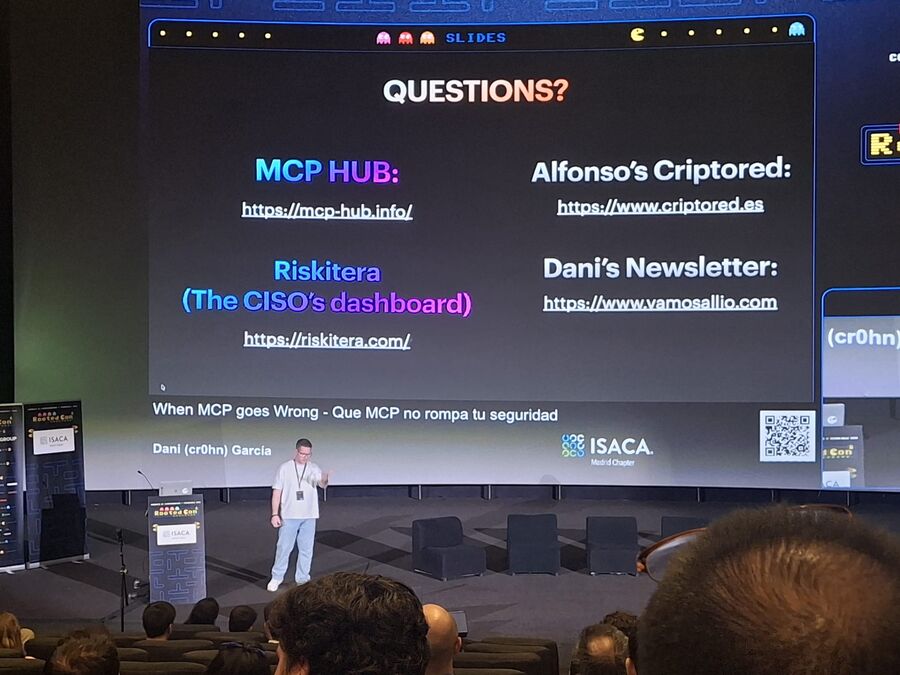
When MCP goes Wrong - Que MCP no rompa tu seguridad
Seguridad en Model Context Protocol (MCP): cómo los errores de diseño y de implementación pueden comprometer la infraestructura de una organización. Con Alfonso Muñoz
RootedCON
2026
MCP Enterprise Security: A Practical Architecture and Lessons to Avoid Being Pwned
Una arquitectura práctica de seguridad para MCP en empresa y lo que hemos aprendido para que no la comprometan. Con Alfonso Muñoz
RootedCON
2025
Censorship, privacy and the fine art of disappearing without trace
Técnicas de privacidad, censura, anonimato y criptografía robusta. Con el Dr. Alfonso Muñoz
Desde 2015
2024
2023
Navaja Negra
Protegiendo Código Fuente Python
Técnicas para proteger código fuente Python al publicarlo, desde las más sencillas hasta compilar un intérprete Python propio
Navaja Negra
Protege tu Python… porque si es tan malo como suena, mejor que nadie lo vea
Técnicas para proteger código Python, desde los métodos básicos hasta crear intérpretes de Python a medida
2022
PyConES
Asyncio en producción: lo que nadie te cuenta
Lo que he aprendido usando Python Asyncio en producción, procesando millones de eventos al día: lo bueno, lo malo y lo feo
RSA Conference
Spreading Application Security Ownership Across the Entire Organization
Cómo repartir la responsabilidad de la seguridad de aplicaciones por toda la organización, y no dejarla solo en el equipo de seguridad
2020
2018
2017
2016
OWASP Madrid
I Meetup OWASP Madrid
Charla técnica sobre seguridad en aplicaciones web en el primer meetup del capítulo de OWASP Madrid
RootedCON
Broker & MQ Injection
Presento el concepto de Broker Injection y Enteletaor, una herramienta para inyectar, extraer y modificar información de brokers como Redis, RabbitMQ o ZeroMQ
2015
Cybercamp
Python, Hacking y Sec-tools desde las Trincheras
Workshop técnico para construir herramientas de seguridad con Python, desde scripts básicos hasta herramientas profesionales
Codemotion
Tu DevOp me da trabajo: Soy auditor de seguridad
Cómo los DevOps están creando vectores de ataque nuevos y vulnerabilidades que luego nos toca arreglar a los auditores de seguridad